 BerryCade
9. VPN
9.1 Assistente IPsec (site-to-site)
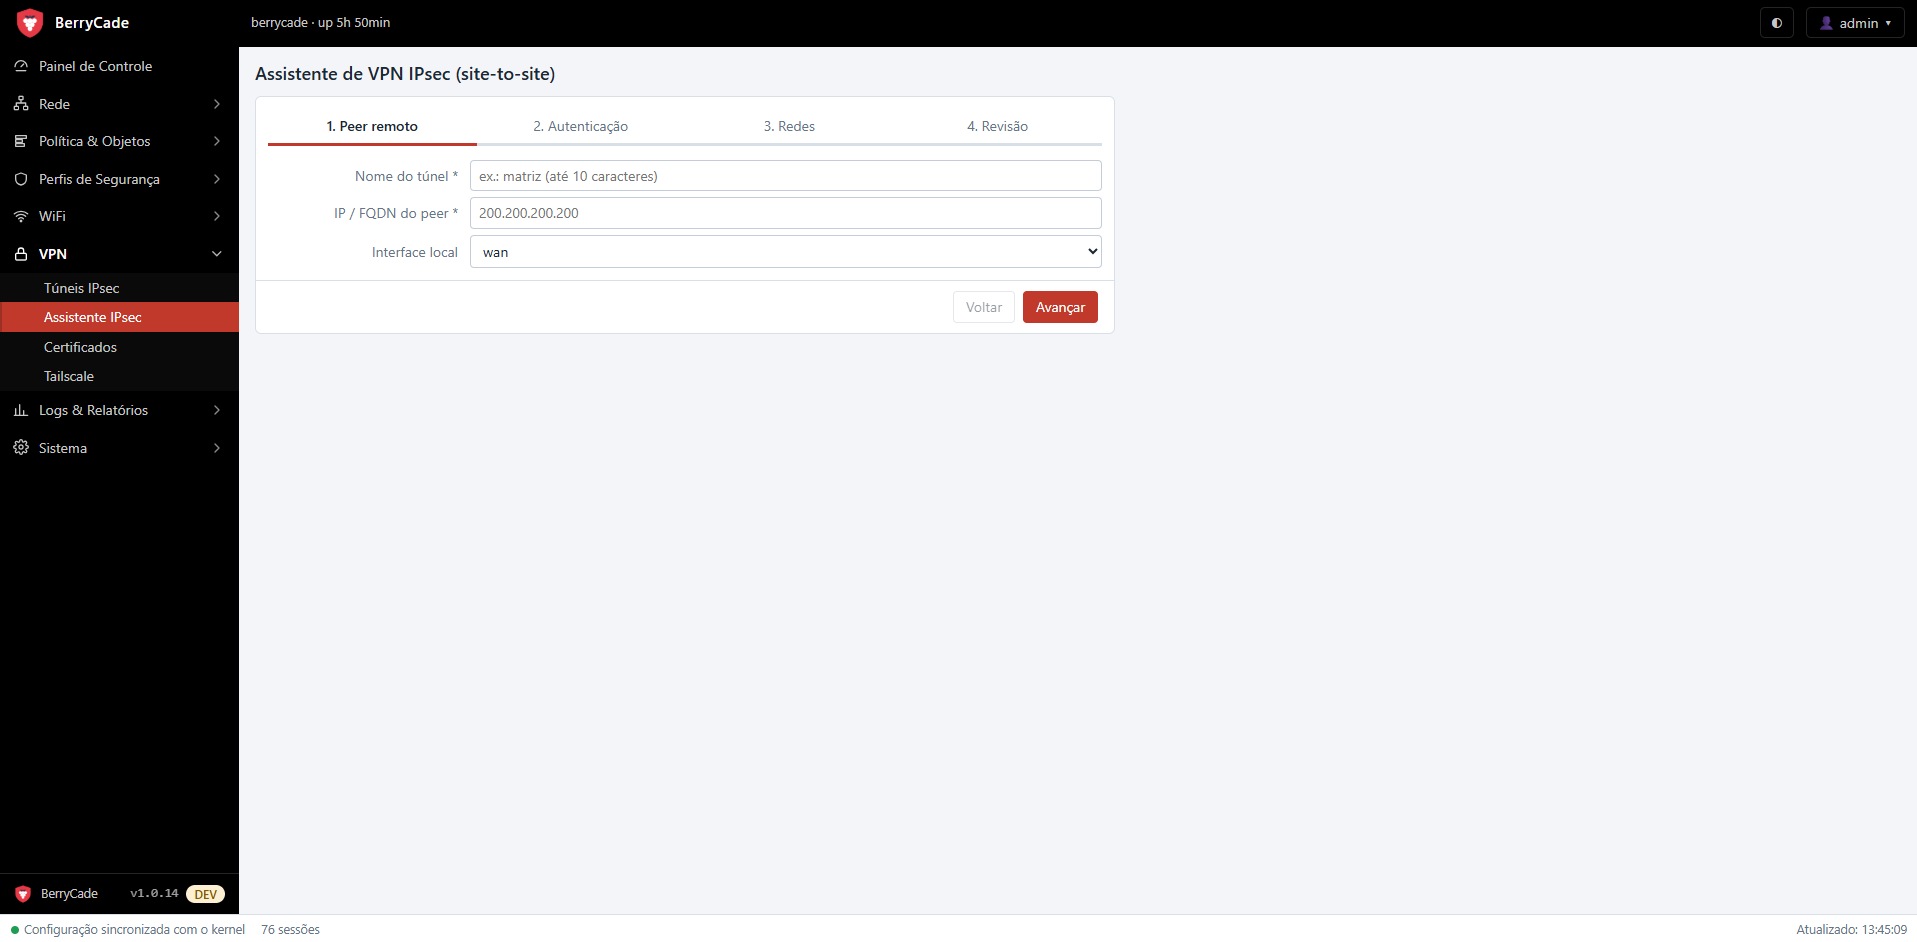
Figura 13 — VPN › Assistente IPsec
| Etapa | O que informar |
|---|---|
| 1. Peer remoto | Nome do túnel (até 10 caracteres), IP ou FQDN do outro lado e a interface local (normalmente wan). |
| 2. Autenticação | Chave pré-compartilhada (PSK) ou Certificado (certificado local e CA do peer). |
| 3. Redes | Sub-redes locais e remotas, a zona do túnel e se as políticas de ida e volta devem ser criadas automaticamente. |
| 4. Revisão | Confere o resumo e cria o túnel. “Editar parâmetros de criptografia” permite ajustar fase 1/fase 2 antes de criar. |
9.2 Túneis IPsec
Lista os túneis com gateway remoto, estado e tráfego, e permite Subir túnel e Derrubar túnel. No Modo avançado ficam os parâmetros de criptografia:
| Parâmetro | Descrição |
|---|---|
| Versão IKE | IKEv2 (recomendado) ou IKEv1. |
| Propostas fase 1 / fase 2 | Algoritmos de criptografia do IKE e do ESP; precisam ser iguais aos do outro lado. |
| Vida da fase 1 / fase 2 | Tempo de renovação das chaves, em segundos. |
| Dead Peer Detection | Intervalo para detectar que o outro lado caiu. |
| Iniciar túnel | Sempre (ativo), sob demanda (quando houver tráfego) ou aguardar o peer. |
| NAT-T | Forçar encapsulamento UDP (útil atrás de NAT). |
O serviço de IPsec só roda quando existe pelo menos um túnel habilitado.
9.3 Certificados
Gerar certificado local cria (uma vez) a CA local do BerryCade e emite um certificado ECDSA assinado por ela, com nome, CN/ID e validade. Importar CA do peer adiciona a CA do outro lado para autenticação por certificado.
9.4 Tailscale
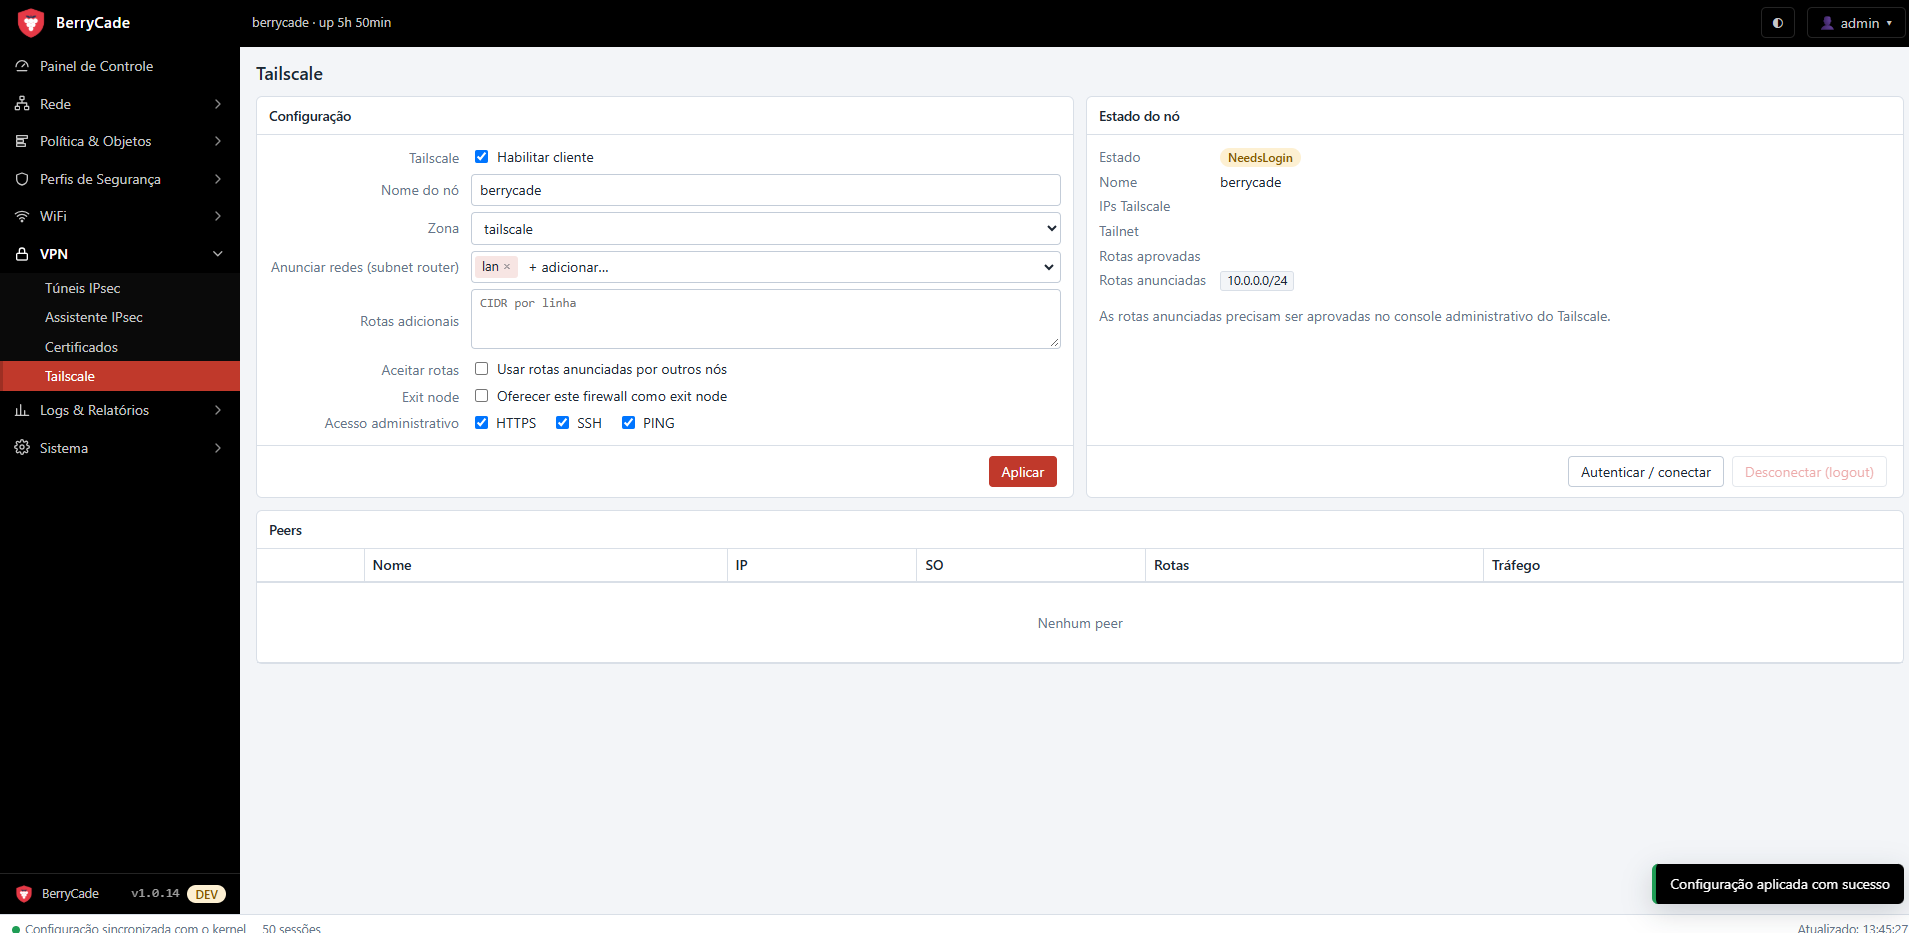
Figura 14 — VPN › Tailscale
| Campo | Descrição |
|---|---|
| Habilitar cliente | Liga o Tailscale no firewall. |
| Nome do nó / Zona | Como o firewall aparece na sua tailnet e em qual zona o tráfego do Tailscale entra nas políticas. |
| Anunciar redes (subnet router) | Redes locais que os outros dispositivos da tailnet poderão acessar pelo firewall. |
| Rotas adicionais | Outras redes (CIDR) a anunciar. |
| Aceitar rotas | Usar as rotas anunciadas por outros nós da tailnet. |
| Exit node | Oferecer o firewall como saída de internet para a tailnet. |
| Acesso administrativo | HTTPS, SSH e PING do firewall pela tailnet. |
- Configure e clique em Aplicar.
- Clique em Autenticar / conectar e faça login com o link mostrado (ou informe uma auth key).
- No console administrativo do Tailscale, aprove as rotas anunciadas — até lá elas aparecem como pendentes.