 BerryCade
6. Política & Objetos
6.1 Política de Firewall
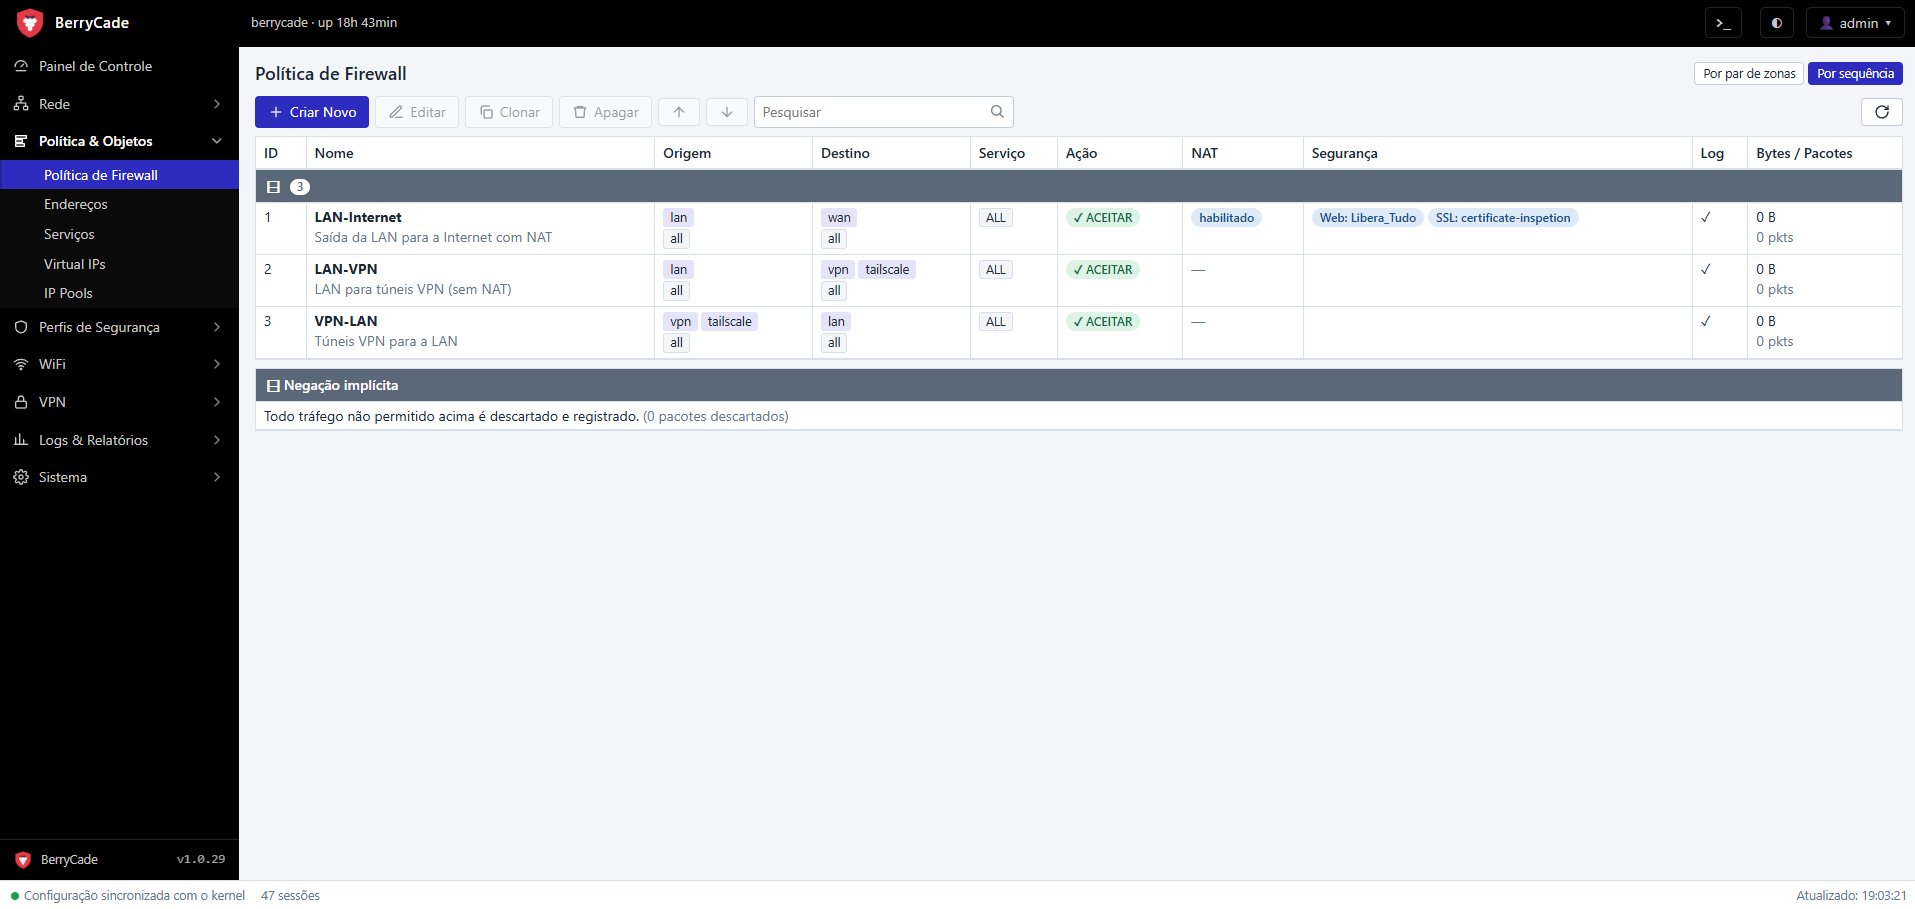
Figura 4 — Política & Objetos › Política de Firewall (visão por sequência)
Cada linha é uma política com origem, destino, serviço, ação, NAT, perfis de segurança, log e os contadores de bytes e pacotes. Ao final aparece a negação implícita com o total de pacotes descartados.
- Por par de zonas / Por sequência (canto superior direito): agrupa as políticas por par de zonas ou mostra a lista na ordem de avaliação. A visão escolhida fica salva para o seu usuário.
- Reordenar: arraste a linha com o mouse — uma faixa colorida mostra onde ela vai cair — ou use as setas ↑ ↓. Na visão por par de zonas, a política só pode ser movida dentro do mesmo par, onde a ordem importa.
- Clonar cria uma cópia para ajustar; o botão direito oferece habilitar/desabilitar, mover, editar e apagar.
Criar uma política
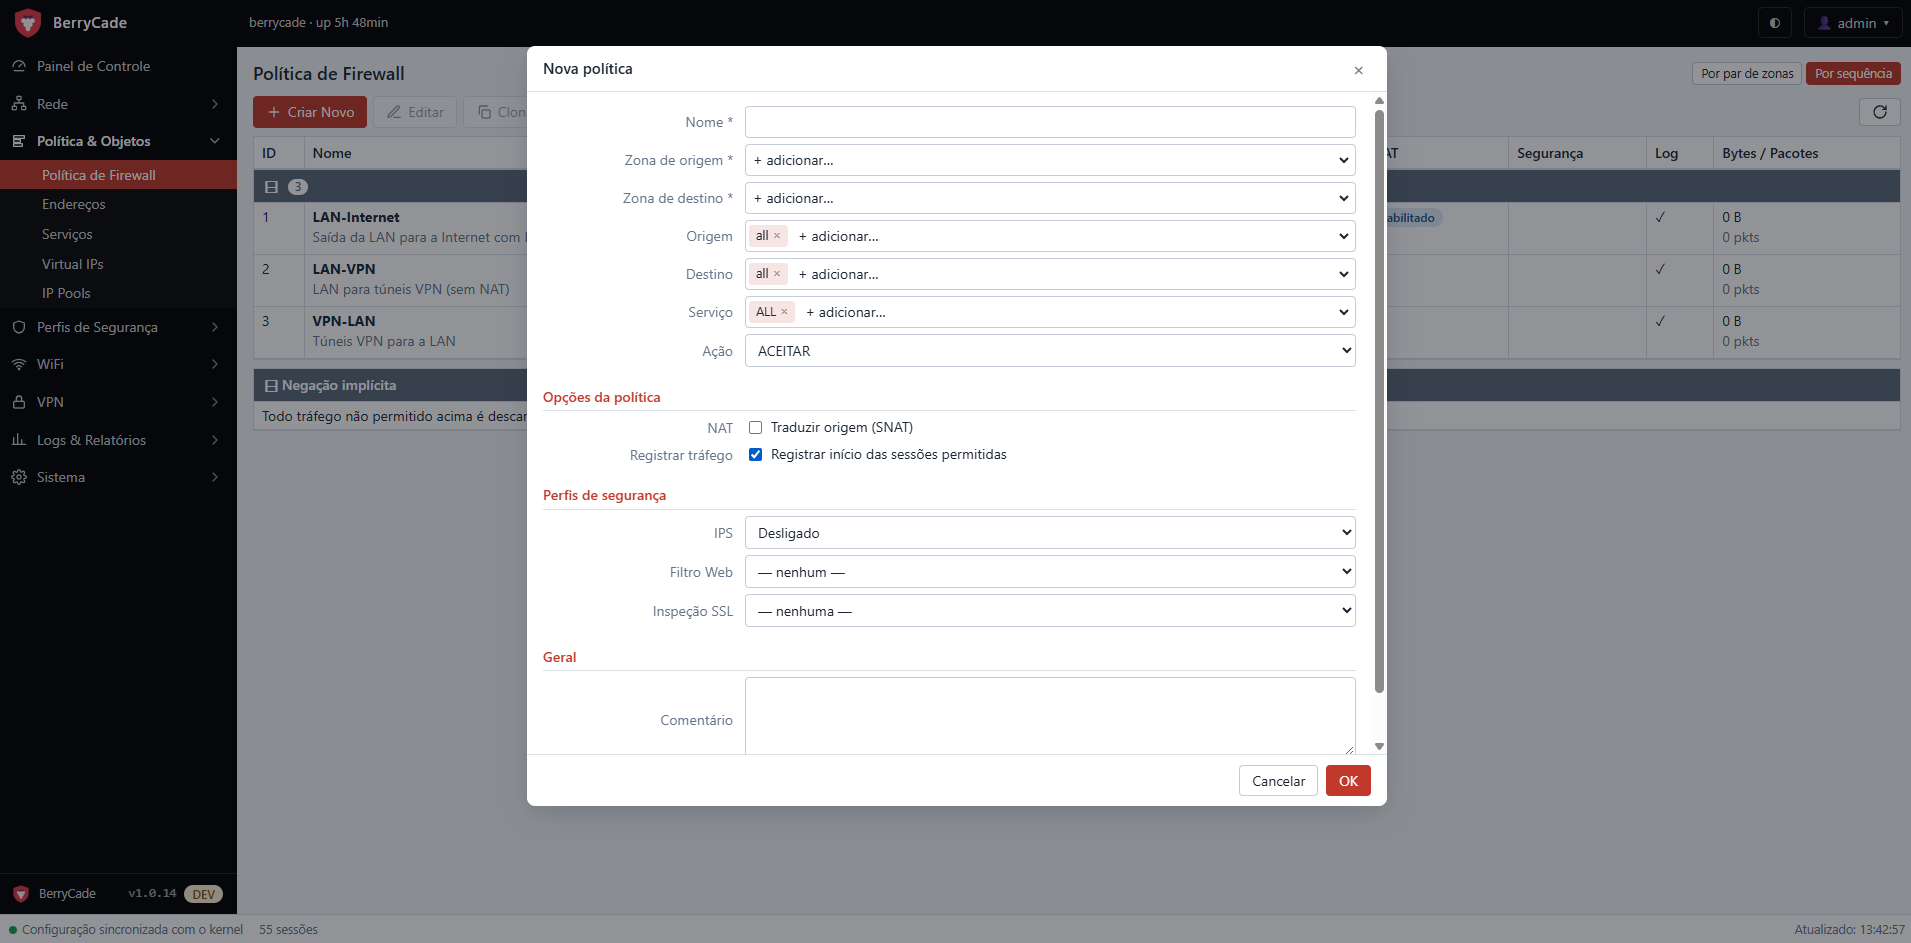
Figura 5 — Editor de política
| Campo | Descrição |
|---|---|
| Nome | Identificação da regra. |
| Zona de origem / destino | De onde vem e para onde vai o tráfego. any representa todas as zonas. |
| Origem / Destino | Objetos de endereço; all significa qualquer endereço. |
| Serviço | Objetos de serviço; ALL significa qualquer porta/protocolo. |
| Ação | ACEITAR, NEGAR (descarta em silêncio) ou REJEITAR (responde recusando). |
| NAT | Traduzir a origem para o IP da interface de saída ou para um IP pool. Necessário, por exemplo, para a LAN navegar na internet. |
| Registrar tráfego | Registra o início das sessões permitidas em Logs › Tráfego. |
| IPS | Inspeção do Suricata para esta política. |
| Filtro Web / Inspeção SSL | Perfil de filtro web e de inspeção SSL aplicados ao tráfego desta política. |
| Comentário | Texto livre que aparece abaixo do nome na lista. |
Dica: uma política típica de saída para a internet é: origem lan → destino wan, serviço ALL, ação ACEITAR, NAT habilitado. Para tráfego que vai a túneis VPN, crie uma política separada, sem NAT, acima dela.
6.2 Endereços e Serviços
| Objeto | Tipos |
|---|---|
| Endereço | Sub-rede / IP (ex.: 192.168.10.0/24), Faixa de IPs (ex.: 10.0.0.1-10.0.0.50), FQDN (ex.: host.exemplo.com) e Grupo. |
| Serviço | TCP/UDP (portas e faixas), ICMP, IP (número de protocolo) e Grupo. Os serviços mais comuns já vêm pré-definidos. |
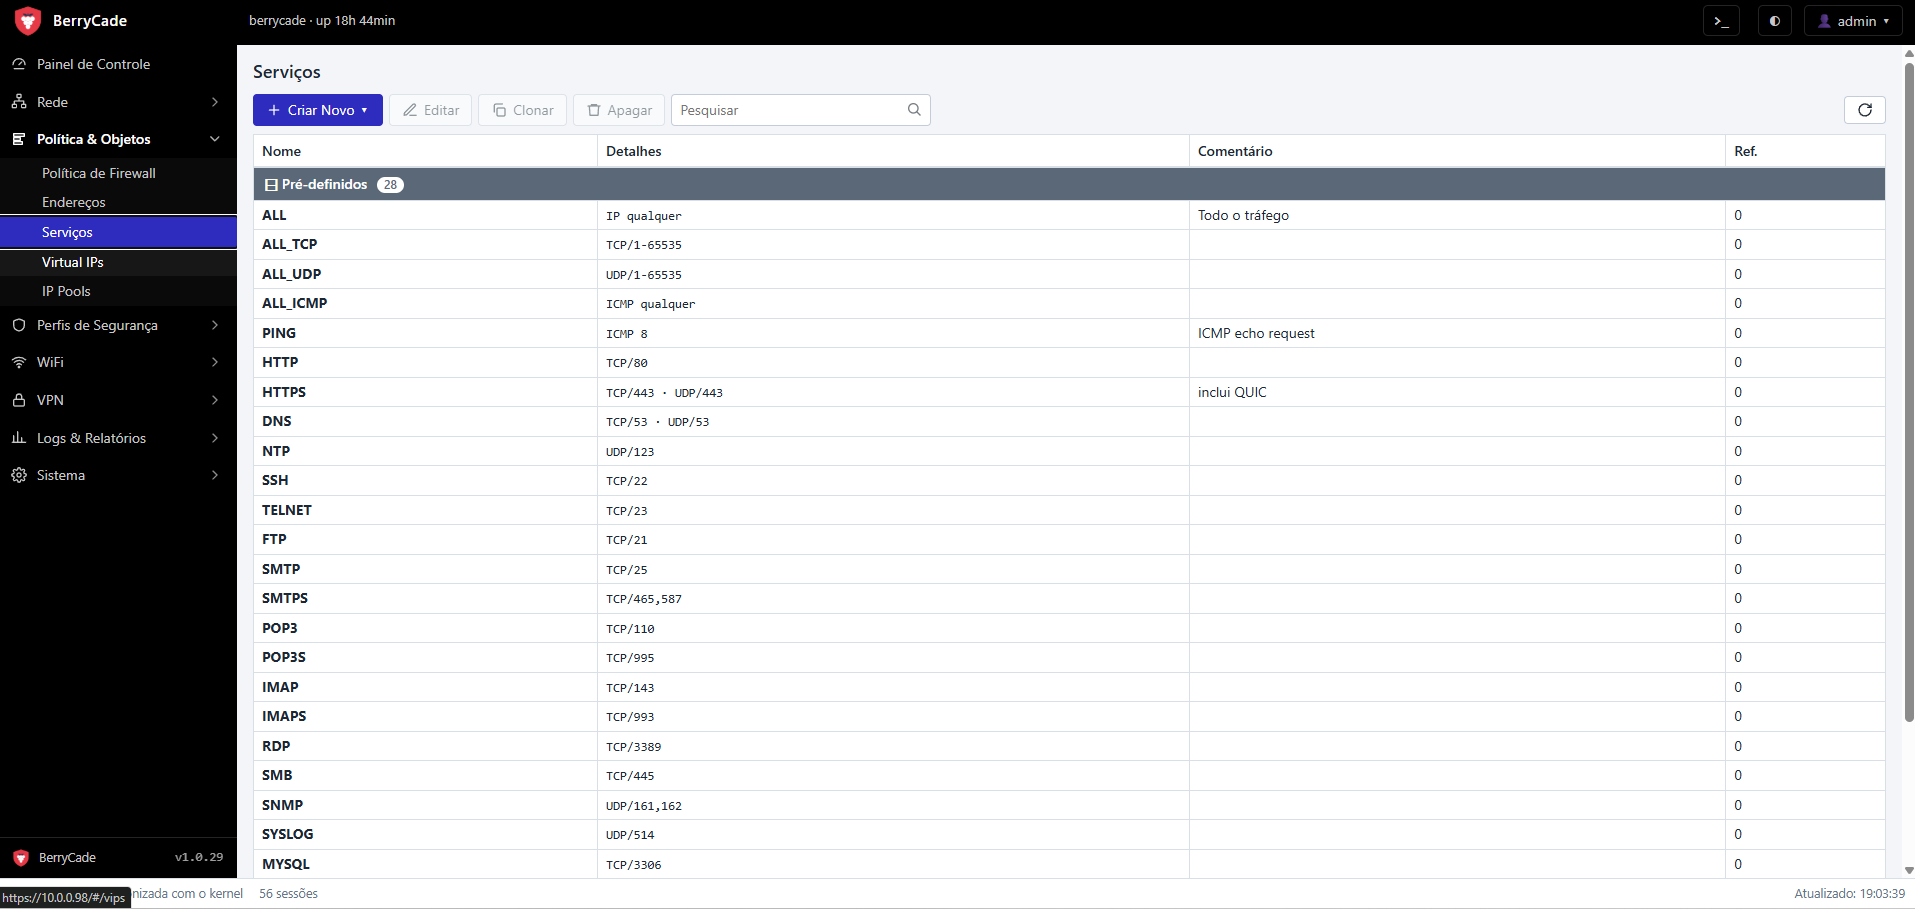
Figura 6 — Política & Objetos › Serviços
Um objeto em uso por alguma política não pode ser apagado; o painel mostra onde ele é referenciado.
6.3 Virtual IPs (port forwarding)
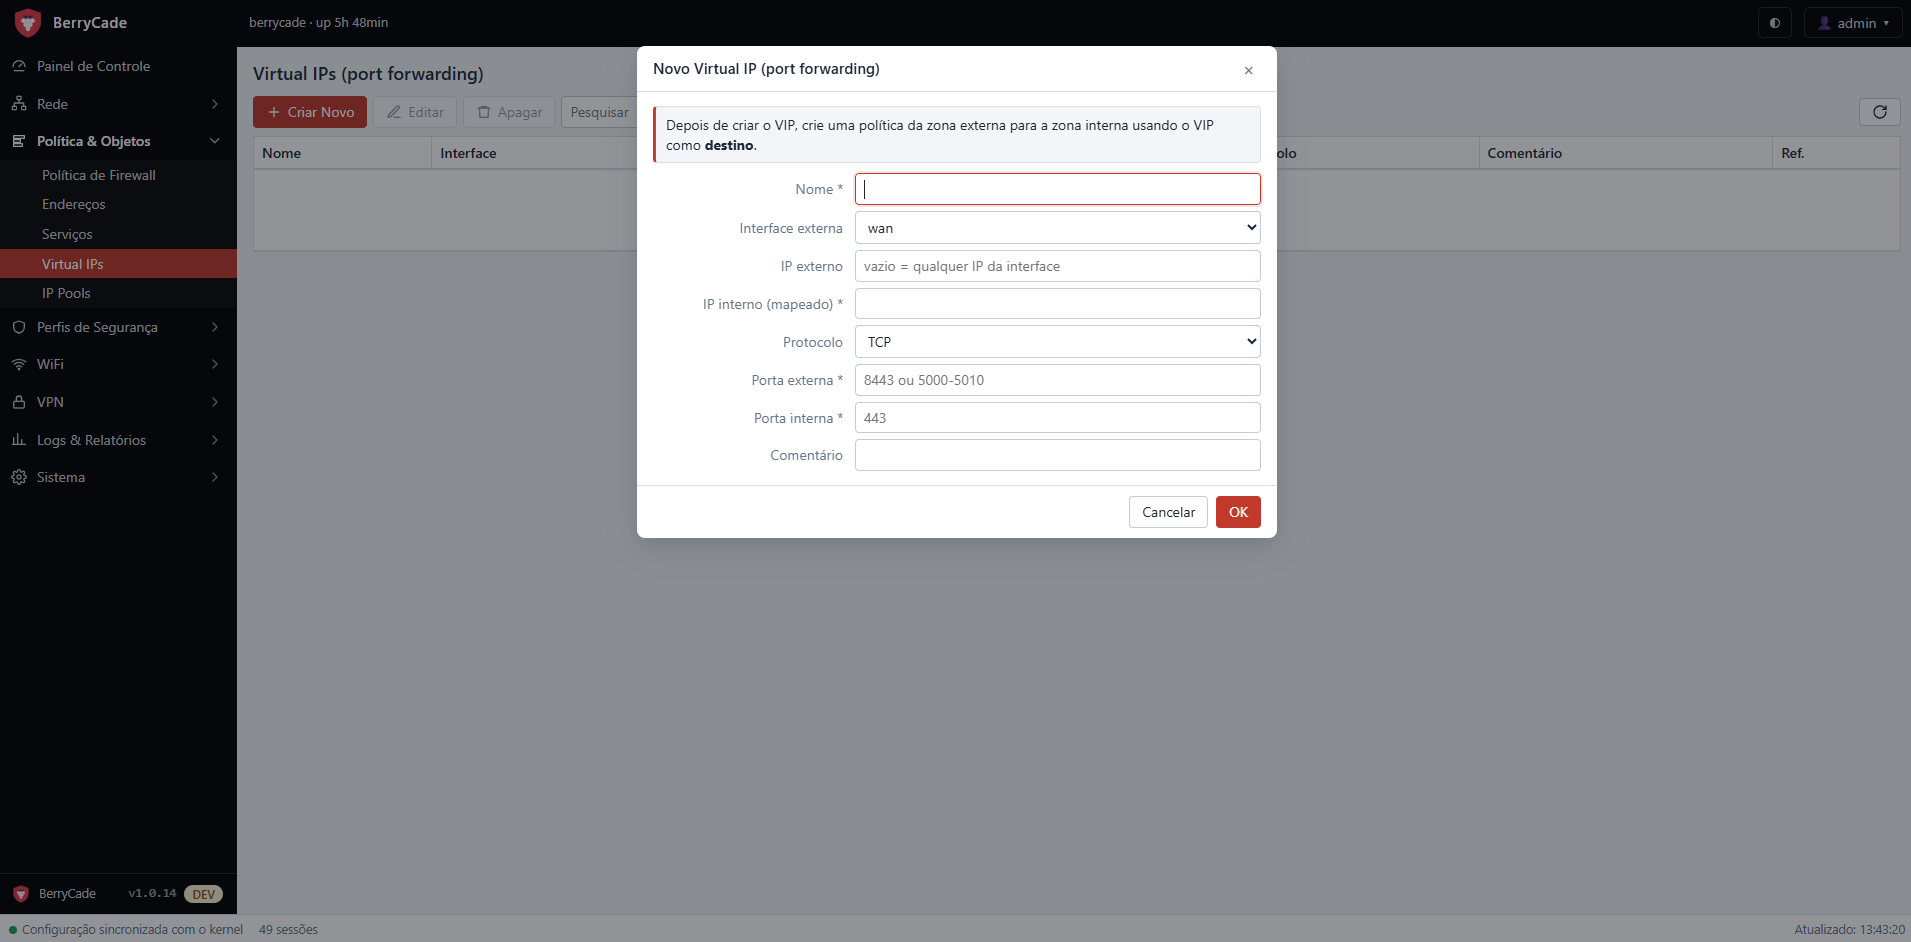
Figura 7 — Novo Virtual IP (port forwarding)
Um Virtual IP publica um serviço interno na WAN. Exemplo: acessar a câmera 10.0.0.50:443 pela porta 8443 do IP público.
- Em Virtual IPs › Criar Novo, informe o nome, a interface externa (
wan), o IP interno (mapeado), o protocolo, a porta externa (ex.:8443ou uma faixa5000-5010) e a porta interna (443). - Crie uma política da zona externa para a zona interna (ex.:
wan→lan) usando o Virtual IP como destino.
6.4 IP Pools e NAT central
IP Pools são faixas de IPs públicos (por exemplo, um bloco fixo contratado do provedor) que podem ser usadas no NAT das políticas.
O NAT central é opcional e fica desligado por padrão. Quando ligado em Sistema › Configurações › NAT, aparece Política & Objetos › NAT central: uma tabela única de NAT por zona/VLAN, avaliada em ordem, com a tradução pelo IP da interface, por um IP pool ou Sem NAT (exceções). Nesse modo a opção NAT desaparece das políticas.